Microsoft Purview DSI agora investiga os arquivos por trás dos eventos de Endpoint DLP
Data Security Investigations pode analisar arquivos capturados pelo Endpoint DLP. Sem Evidence Collection antes do incidente, não há conteúdo para investigar.
Mas isso só funciona quando a coleta de evidências foi preparada antes do incidente.
O Activity Explorer informa que um usuário copiou um arquivo sensível para um dispositivo USB.
O Microsoft Purview Data Security Investigations agora pode trazer o próprio arquivo capturado para uma investigação e analisar seu conteúdo com recursos de IA.
Essa diferença parece pequena na interface. Operacionalmente, ela muda o tipo de pergunta que o time de segurança consegue responder.
Antes:
O que o usuário fez?
Agora:
Quais dados estavam nos arquivos envolvidos e qual é o impacto real do incidente?
O problema que o DSI tenta resolver
Investigar uma possível exfiltração normalmente exige correlacionar informações espalhadas entre:
- alertas de DLP;
- Activity Explorer;
- Unified Audit Log;
- Insider Risk Management;
- Microsoft Defender XDR;
- o arquivo envolvido no incidente.
O analista consegue identificar que houve uma cópia, impressão ou upload. O trabalho difícil começa depois: localizar os arquivos, entender o conteúdo e determinar se o incidente envolveu código-fonte, credenciais, contratos, propriedade intelectual ou dados pessoais.
Com a nova pesquisa de Endpoint DLP no Data Security Investigations, o SOC pode consultar arquivos previamente capturados pelo Endpoint DLP, filtrá-los por usuário e período e adicioná-los a um único escopo de investigação.
Depois da ingestão, o DSI pode usar:
- pesquisa semântica;
- categorização assistida por IA;
- análise de riscos;
- identificação de credenciais e dados pessoais;
- recomendações de mitigação.
A mudança, portanto, não é apenas uma nova tela de pesquisa.
É a passagem de uma investigação orientada a eventos para uma investigação orientada ao conteúdo.
O que essa feature é — e o que ela não é
A pesquisa de Endpoint DLP no DSI:
- não consulta apenas o audit log;
- trabalha com arquivos capturados pelo Endpoint DLP Evidence Collection;
- foi desenhada para triagem de incidentes, exfiltração e insider risk;
- não substitui o Activity Explorer;
- não substitui o Microsoft Purview eDiscovery;
- depende de configuração anterior ao incidente.
Esse último ponto é o mais importante.
O DSI não volta ao dispositivo para recuperar qualquer arquivo associado a um evento histórico. Ele consulta evidências que já foram coletadas e armazenadas pelo Endpoint DLP.
A capacidade é mais útil — e mais limitada — do que a tela do produto sugere.
Os detalhes de implementação determinam se o SOC receberá evidências acionáveis ou uma investigação incompleta.
1. O que realmente mudou
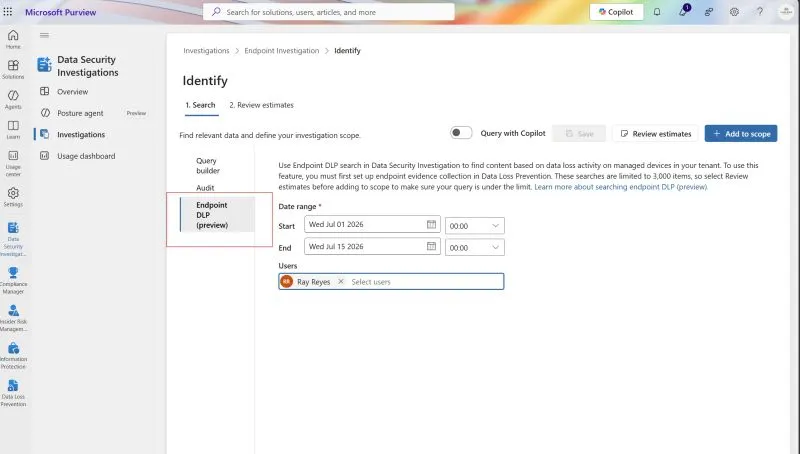
O Data Security Investigations agora possui uma opção de pesquisa específica para Endpoint DLP Evidence Collection, atualmente em preview.
O investigador pode:
- abrir uma investigação no DSI;
- selecionar a pesquisa de Endpoint DLP;
- definir o período do incidente;
- selecionar um ou mais usuários;
- revisar a estimativa dos resultados;
- adicionar os arquivos encontrados ao investigation scope;
- usar os recursos de IA do DSI sobre o conteúdo ingerido.
A distinção arquitetural é simples:
Activity Explorer
→ atividade, política, usuário, dispositivo e contexto do evento

DSI Endpoint DLP
→ conteúdo capturado para análise coletiva
O Activity Explorer continua sendo a melhor superfície para responder:
- qual atividade ocorreu;
- qual política foi acionada;
- em qual dispositivo;
- qual ação foi aplicada;
- quando o evento aconteceu.
O DSI responde outra pergunta:
O que existe dentro dos arquivos relacionados ao incidente?
As duas ferramentas são complementares. Tratar uma como substituta da outra reduz a qualidade da investigação.
2. A dependência de arquitetura que precisa ser decidida antes do incidente
O fluxo real funciona assim:
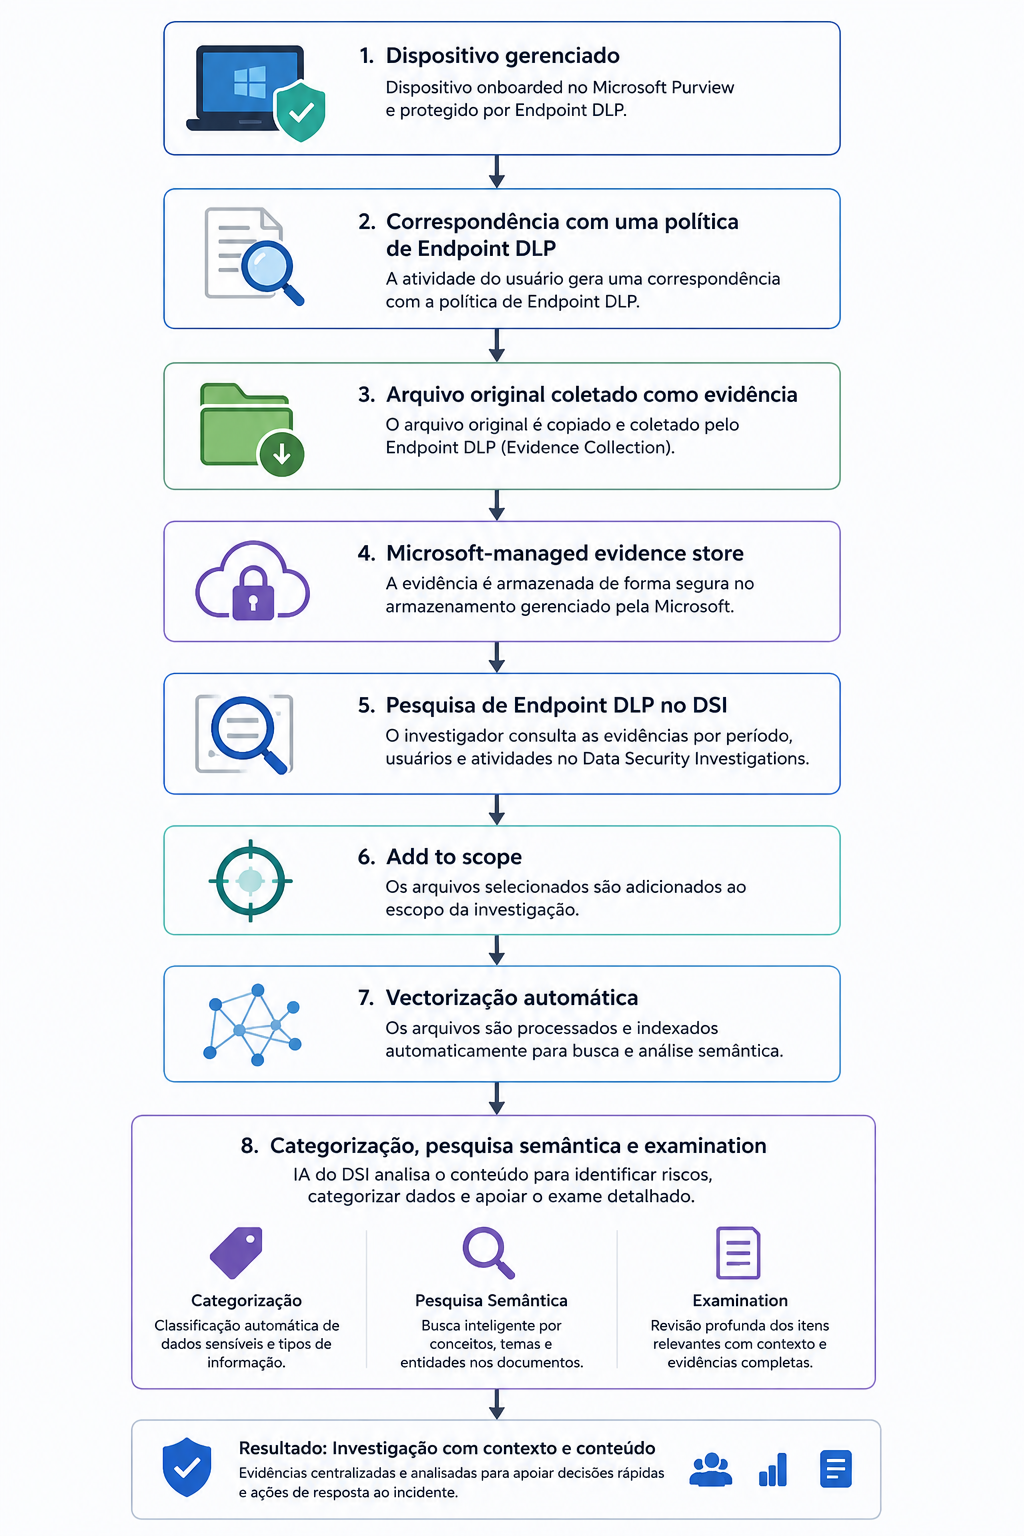
Para que o arquivo apareça na pesquisa do DSI, não basta existir um evento de DLP.
A organização precisa ter configurado previamente:
- onboarding dos dispositivos no Microsoft Purview;
- uma política ativa de Endpoint DLP;
- Evidence Collection para as atividades relevantes;
- a opção de coletar o arquivo original;
- Microsoft-managed storage.
Sem essa cadeia, o evento poderá aparecer no Activity Explorer ou em um alerta, mas o arquivo completo não estará necessariamente disponível para análise no DSI.
Sem Evidence Collection habilitada antes do incidente, o DSI não recupera retroativamente o arquivo do endpoint.
Essa é a principal decisão arquitetural introduzida pela feature.
A organização não deve discutir Evidence Collection somente depois de uma exfiltração. Quando o incidente acontece, pode ser tarde demais.
3. Cinco erros que podem comprometer a investigação
Erro 1 — Confundir evento com evidência
Um evento DLPRuleMatch demonstra que uma política encontrou determinada condição e registrou uma atividade.
Isso não significa automaticamente que uma cópia completa do arquivo foi armazenada.
O Endpoint DLP pode manter apenas o evento e um resumo contextual limitado. Para que o arquivo completo esteja disponível, a Evidence Collection precisa ter sido habilitada para aquela atividade.
Pergunta de validação:
Nossas políticas apenas geram alertas ou também coletam os arquivos necessários para uma investigação posterior?
Erro 2 — Tratar o DSI como substituto do Activity Explorer
Ao adicionar evidências ao escopo, o DSI ingere o conteúdo associado aos eventos. Entretanto, parte do contexto detalhado do endpoint não é preservada dentro da investigação.
Detalhes por evento, como informações específicas do dispositivo, continuam dependendo de superfícies como:
- DLP Alerts;
- Activity Explorer;
- Microsoft Defender XDR.
Uma investigação robusta precisa preservar duas linhas de análise:
Linha temporal e contexto
→ Activity Explorer, DLP Alerts e Defender XDR

Conteúdo e impacto
→ Data Security Investigations
Usar apenas o DSI pode explicar o que havia nos arquivos, mas deixar lacunas sobre como a atividade ocorreu.
Erro 3 — Presumir cobertura completa
Pesquisas de Endpoint DLP que retornam mais de aproximadamente 3.000 itens podem produzir resultados incompletos.
O problema não é apenas de performance. É de confiança investigativa.
Uma consulta ampla pode parecer bem-sucedida sem representar todo o universo de evidências do incidente.
A estratégia correta é segmentar a pesquisa por:
- usuário;
- períodos menores;
- janelas associadas às atividades de maior risco.
Para um funcionário em processo de desligamento, por exemplo:
Pesquisa 1 → últimos 14 dias, usuário específico
Pesquisa 2 → últimos 7 dias, usuário específico
Pesquisa 3 → últimas 24 horas, usuário específico
O analista também precisa considerar:
- expiração da evidência no armazenamento;
- latência entre o evento e o upload do arquivo;
- limites de ingestão;
- disponibilidade variável da evidência ao longo do tempo.
O resultado da busca não deve ser tratado como garantia automática de completude.
Erro 4 — Usar a coleta como evidência jurídica
Os arquivos coletados pelo Endpoint DLP não são mantidos em um estado imutável antes da ingestão no DSI.
A própria documentação diferencia Evidence Collection de eDiscovery: essas cópias ajudam na investigação operacional, mas não devem ser tratadas automaticamente como evidência jurídica preservada.
Use o DSI para:
- triagem do incidente;
- avaliação do impacto;
- identificação de dados expostos;
- priorização de resposta;
- definição das próximas ações.
Use o eDiscovery para:
- preservação;
- legal hold;
- coleta defensável;
- revisão jurídica;
- exportação para processos legais.
DSI acelera a resposta. eDiscovery sustenta a preservação jurídica.
Caso Legal ou HR precise escalar o incidente, a transição entre os dois processos deve estar definida antes de o primeiro caso real acontecer.
Erro 5 — Atribuir o bloqueio da conta ao DSI
O Data Security Investigations não é a camada responsável por elevar o risco do usuário e bloquear sua conta.
Esse fluxo depende de uma arquitetura diferente:
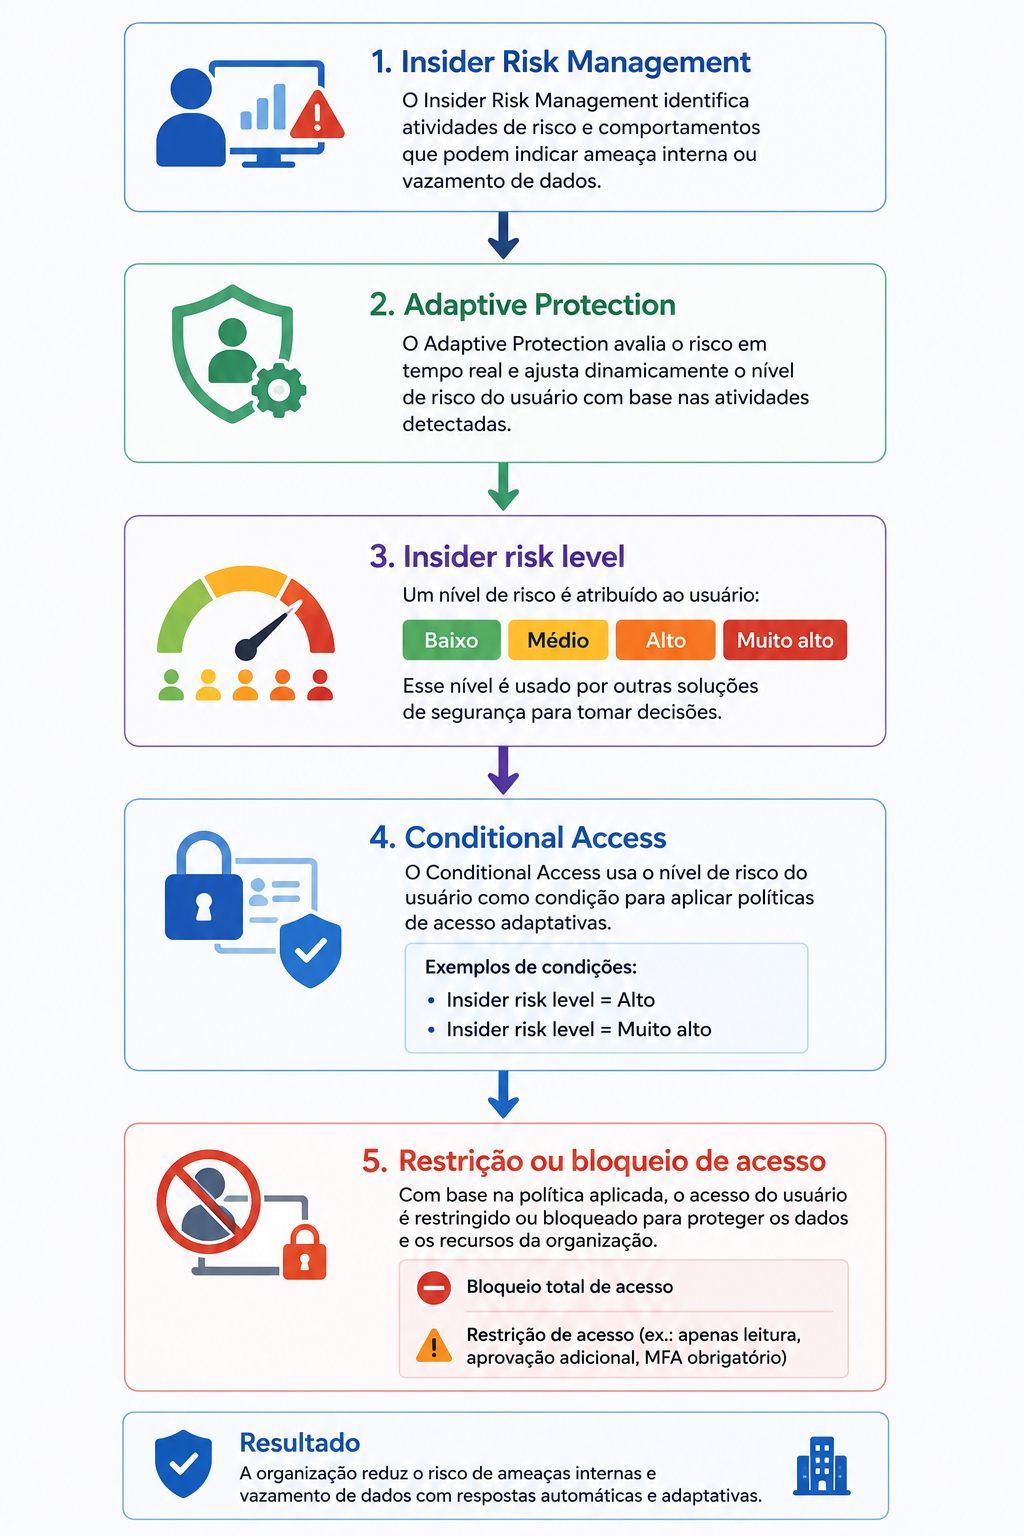
O DSI entra depois ou em paralelo, como camada investigativa.
No cenário de um funcionário em desligamento:
- Insider Risk Management identifica atividades potencialmente arriscadas;
- Adaptive Protection atribui um nível de risco;
- Conditional Access pode restringir o acesso;
- Endpoint DLP monitora ou bloqueia operações com dados;
- DSI analisa os arquivos relacionados ao incidente.
Apresentar isso como uma única automação nativa do DSI cria uma expectativa incorreta sobre o produto.
4. Decisão do practitioner
Habilite essa capacidade quando
O Endpoint DLP já protege dados de alto valor
A coleta faz mais sentido para políticas relacionadas a propriedade intelectual, código-fonte, informações financeiras, credenciais, dados pessoais e outros ativos críticos.
O SOC precisa investigar exfiltração e insider risk
A feature entrega maior valor quando existe um time responsável por transformar alertas em investigação estruturada.
A organização aceita armazenar cópias de arquivos sensíveis
Evidence Collection aumenta a visibilidade, mas também cria uma nova concentração de dados sensíveis. Isso exige avaliação de privacidade, acesso, retenção e soberania.
Existem processos definidos entre SOC, Data Protection, HR, Privacy e Legal
A tecnologia identifica o conteúdo. Ela não decide sozinha:
- quando envolver HR;
- quando notificar Privacy;
- quando abrir um caso de eDiscovery;
- quando bloquear um usuário;
- quando preservar dados;
- quando comunicar um incidente.
Essas decisões precisam de critérios organizacionais.
Não habilite de forma indiscriminada quando
Não existe controle de acesso rigoroso
O conteúdo coletado pode incluir os dados mais sensíveis da organização. Acesso amplo transforma uma capacidade de segurança em um novo risco interno.
Não há uma decisão sobre retenção e privacidade
Coletar todos os arquivos de todas as políticas “para garantir” é uma estratégia fraca. A coleta deve ser proporcional ao risco e sustentada por uma finalidade clara.
O volume esperado pode exceder os limites
Políticas excessivamente amplas podem gerar mais evidências do que o SOC consegue pesquisar, analisar ou governar.
Ninguém é responsável pela investigação
Evidence Collection sem ownership apenas cria armazenamento adicional de dados sensíveis.
A decisão correta não é:
“Devemos ativar a nova feature?”
A decisão correta é:
Para quais riscos, usuários, atividades e classes de dados precisamos preservar conteúdo suficiente para uma investigação pós-incidente?
5. Checklist de implementação
Use esta lista antes de considerar o tenant preparado.
Endpoint DLP
- Os dispositivos relevantes estão onboarded no Microsoft Purview.
- Existe uma política ativa de Endpoint DLP.
- A política cobre os dados e atividades de maior risco.
- Evidence Collection está habilitada.
- A opção de coletar o arquivo original está selecionada.
- As atividades corretas foram incluídas na coleta.
- Microsoft-managed storage está configurado.
- Os requisitos de rede para envio das evidências foram validados.
Data Security Investigations
- O Data Security Investigations está configurado no tenant.
- O billing de armazenamento foi associado a uma assinatura Azure.
- A capacidade de IA foi configurada.
- Os investigadores possuem as funções necessárias.
- O acesso segue o princípio do menor privilégio.
- Existem investigadores substitutos para períodos de indisponibilidade.
Investigação
- A janela de retenção das evidências está documentada.
- Existe uma estratégia para pesquisas próximas ao limite de 3.000 itens.
- O time sabe correlacionar DSI com Activity Explorer e DLP Alerts.
- Findings de IA precisam de validação humana antes de qualquer ação crítica.
- O processo diferencia categorização de análise item a item.
- Custos de compute units são considerados no playbook.
Governança e resposta
- A finalidade da coleta foi aprovada por Privacy e Legal.
- O acesso ao conteúdo coletado é periodicamente revisado.
- Existe um critério para escalar o incidente ao Insider Risk Management.
- Existe um critério para iniciar eDiscovery.
- O fluxo SOC–Data Protection–HR–Privacy–Legal foi testado.
- As ações de contenção e preservação possuem responsáveis definidos.
A leitura final
A pesquisa de Endpoint DLP no Data Security Investigations não é apenas uma melhoria na interface de investigação.
Ela conecta duas capacidades que antes operavam de forma mais isolada:
- o Endpoint DLP captura o arquivo no momento de uma atividade de risco;
- o DSI transforma esses arquivos em um escopo coletivo para análise de impacto.
O resultado pode reduzir drasticamente o trabalho manual necessário para responder:
- o que foi potencialmente exfiltrado;
- quais dados estavam envolvidos;
- quais arquivos representam maior risco;
- quais stakeholders devem participar da resposta.
Mas o benefício depende de preparação.
Sem coleta prévia, o DSI não terá o arquivo.
Sem o Activity Explorer, a investigação pode perder contexto.
Sem segmentação, a pesquisa pode ficar incompleta.
Sem eDiscovery, a organização não possui um processo adequado de preservação jurídica.
Sem governança, a coleta de evidências pode criar um risco tão relevante quanto aquele que pretende investigar.
A nova feature não elimina a necessidade de correlacionar ferramentas. Ela muda o centro da investigação: do evento que aconteceu para o conteúdo que realmente estava em risco.
Fontes oficiais
- Search, review, and refine results in Data Security Investigations
- Learn about evidence collection for file activities on devices
- Use AI analysis in Data Security Investigations
- Limits in Data Security Investigations
- Help dynamically mitigate risks with Adaptive Protection
- Block access for users with insider risk
Signal to Policy is an independent publication and is neither affiliated with, nor authorized, sponsored, or approved by Microsoft Corporation.