Auto-labeling ganhou telemetria. Isso muda o critério de go-live.
O novo Insights aumenta a evidência antes e depois do enforcement — e muda como eu aprovaria uma política de auto-labeling para produção.
Signal to Policy · 30/08/2026
A mudança
Em agosto, a Microsoft adicionou uma nova camada de observabilidade às políticas de auto-labeling de sensitivity labels no Purview.
O Insights tab aparece no painel de detalhes de políticas ativas e muda conforme a política está em simulation ou enforcement.
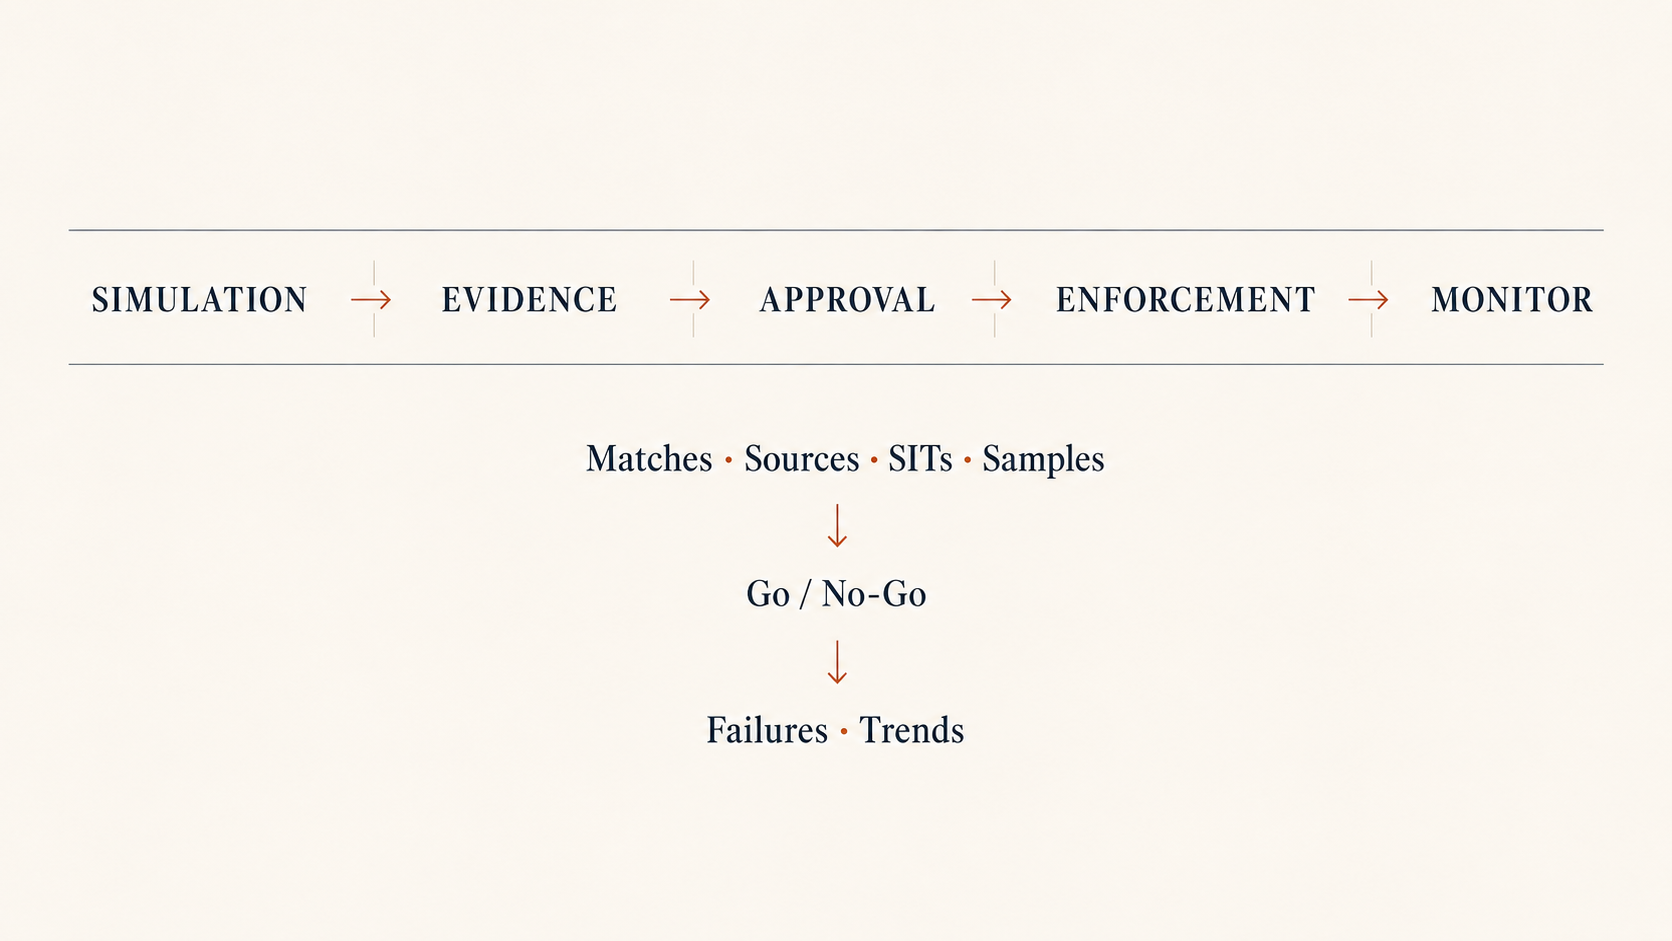
Em simulation, o painel consolida quantidade de regras acionadas, total de matches, distribuição entre Exchange, SharePoint e OneDrive e matches por Sensitive Information Type (SIT). Também mantém acesso às amostras encontradas.
Existe uma ressalva relevante: para Exchange, a contagem de itens correspondentes é uma estimativa baseada em sampled data.
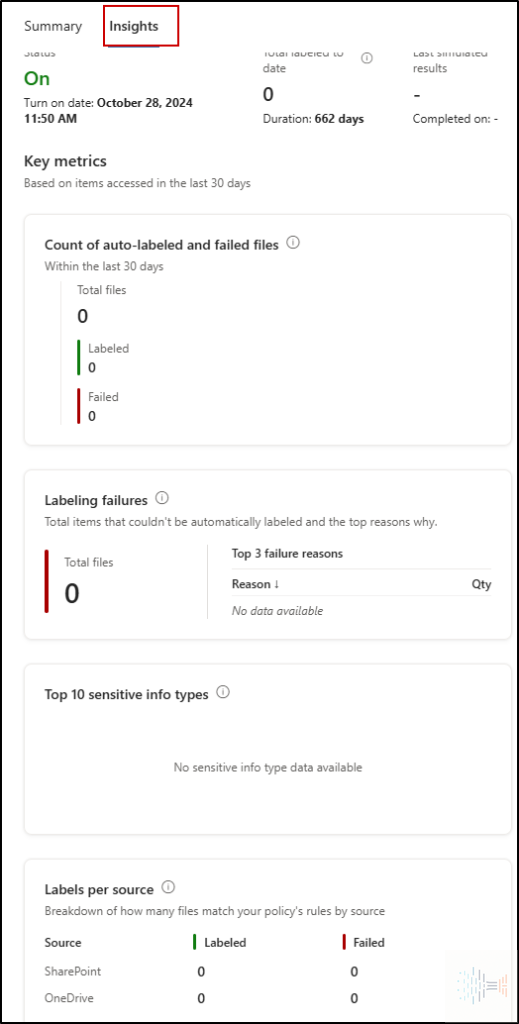
Em enforcement, a visão passa a ser operacional. O Insights mostra o total acumulado de arquivos rotulados, os resultados da última simulation e métricas dos últimos 30 dias para arquivos processados com sucesso ou falha. Também apresenta os principais motivos de falha, os SITs mais frequentes e a distribuição entre SharePoint e OneDrive.
Exchange fica fora dessas métricas de enforcement. Para acompanhar labeling de e-mails, a orientação continua sendo usar o Activity Explorer.
Onde está a decisão
A mudança não cria um novo requisito técnico para ativar uma política. Ela muda a quantidade de evidência disponível para decidir se a política deveria entrar em produção.
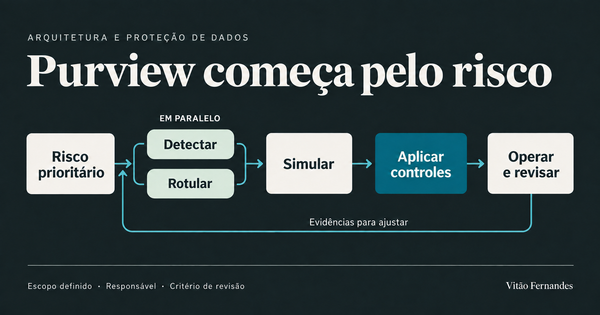
Auto-labeling service-side já exige que uma política passe por simulation antes de entrar em enforcement.
O ponto é outro.
A própria documentação agora orienta revisar os resultados dos matches e sua distribuição por source antes do enforcement.
Isso muda meu critério de go-live.
“A simulação parece boa” não deveria mais ser suficiente.
Se o Purview mostra volume, origem dos matches, SIT responsável e amostras, essas informações deveriam fazer parte de uma aprovação documentada antes de uma política começar a alterar conteúdo em escala.
Simulation deixa de ser apenas uma etapa obrigatória do produto. Ela pode funcionar como um gate de governança.
Análises curtas sobre decisões de arquitetura, licenciamento e operação em Data Protection.
Depois do go-live
A mesma lógica vale para operação.
O Insights mostra arquivos processados e falhas dos últimos 30 dias e destaca os principais failure reasons.
A Microsoft considera esperado um pequeno número de falhas e direciona atenção para situações em que existe um sustained spike.
Isso não transforma o Insights em uma ferramenta completa de investigação.
Mas permite fazer a triagem a partir da própria política, antes de depender apenas de visões agregadas ou partir para uma análise mais ampla.
Para Exchange, essa separação operacional continua relevante: enforcement Insights cobre SharePoint e OneDrive; e-mail continua no Activity Explorer.
Licenciamento continua entrando no desenho
Nada disso elimina a discussão de entitlement.
O auto-labeling service-side para SharePoint, OneDrive e Exchange continua associado a licenciamento de nível E5/P2 ou entitlement equivalente por add-on compatível.
Microsoft 365 E3 ou Business Premium, isoladamente, não incluem auto-labeling de arquivos e e-mails.
Esse detalhe precisa entrar no desenho antes do piloto.
Não depois dele.
O que eu faria agora
- Formalizar o gate. Aprovar enforcement com base nos resultados de simulation.
- Registrar o baseline. Guardar volume, fontes, SITs e amostras antes da ativação.
- Definir critérios de rejeição. Volume inesperado ou SIT com baixa precisão deveria poder bloquear o go-live.
- Monitorar sustained failures. Usar o Insights como primeira camada de triagem após a ativação.
- Separar Exchange. Manter o Activity Explorer no modelo operacional para e-mail.
Signal to Policy
Auto-labeling sem evidência de simulation é configuração. Quando existe evidência antes e depois do go-live, começa a virar controle governado.
Como sua equipe aprova uma auto-labeling policy hoje?
Simulation é apenas uma validação técnica ou existe um gate formal antes do enforcement?
Fontes oficiais
- What’s new in Microsoft Purview — Microsoft Learn — atualizado em 26/08/2026
- Use the Insights tab to analyze auto-labeling policies in Microsoft Purview — Microsoft Learn — atualizado em 14/08/2026
- Automatically apply a sensitivity label to Microsoft 365 data — Microsoft Learn
Signal to Policy is an independent publication and is neither affiliated with, nor authorized, sponsored, or approved by Microsoft Corporation.