Por onde começar no Purview quando a maturidade ainda é baixa
O Microsoft Purview pode começar com um risco concreto, mesmo quando a maturidade ainda é baixa. Entenda como combinar DLP, SITs e rótulos para aprender sobre o ambiente e aplicar controles que a equipe consiga operar.
Esperar conhecer todos os dados da empresa antes de aplicar os primeiros controles pode prolongar uma exposição que você já sabe que existe.
Para uma organização com pouca maturidade em proteção de dados, o desenho inicial do Microsoft Purview precisa permitir duas coisas ao mesmo tempo: reduzir riscos conhecidos e aprender sobre o ambiente.
O problema de esperar a descoberta terminar
Vi um post defendendo que começar Purview pela criação de políticas de DLP costuma ser cedo demais. A proposta era primeiro entender os dados, classificá-los, definir as regras de negócio e, depois, aplicar os controles.
O cuidado faz sentido. Bloquear compartilhamentos sem entender como a empresa trabalha pode interromper processos legítimos. Mas transformar esse raciocínio em uma sequência obrigatória cria outro problema: a proteção fica esperando um nível de conhecimento que também poderia ser construído durante a implantação.
Comece com um risco concreto
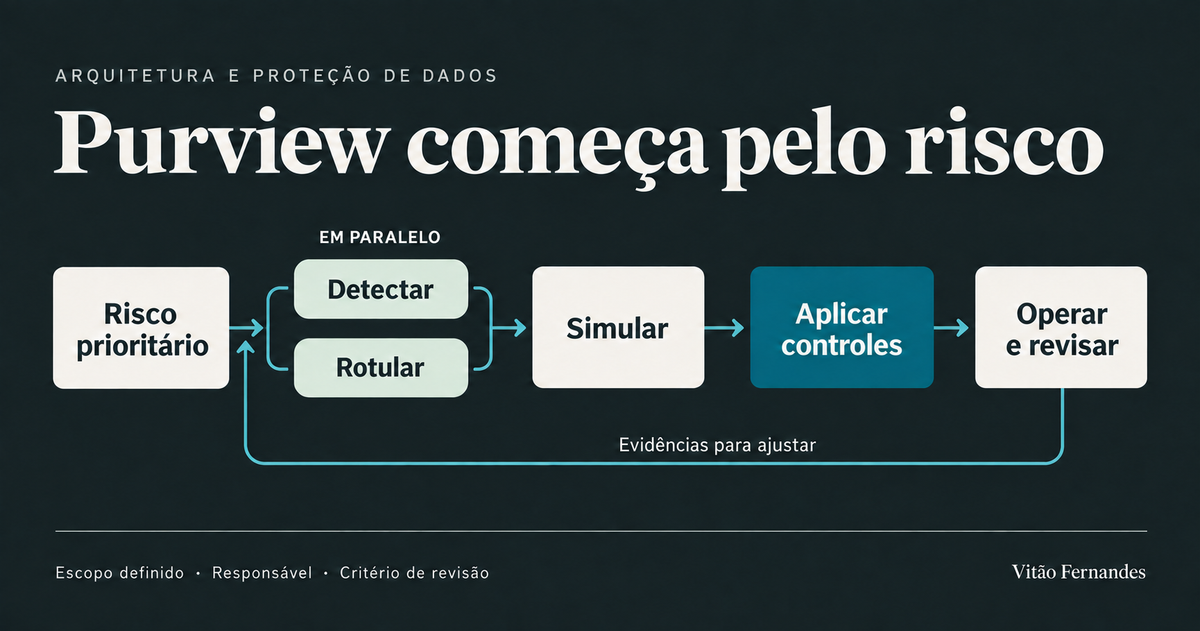
Para esse cenário, eu começaria escolhendo um risco concreto. “Proteger os dados da empresa” ainda é amplo demais para orientar uma configuração. “Identificar o envio externo de dados de clientes por email” já permite discutir conteúdo, canal, destinatários e situações legítimas de compartilhamento.
Essa conversa precisa envolver alguém que conheça o processo. Mesmo numa equipe pequena, é necessário definir quem pode autorizar uma exceção e quem será acionado quando o controle atrapalhar uma atividade válida.
Com esse recorte, eu validaria os tipos de informações confidenciais nativos, os SITs, e colocaria uma política DLP em simulação. Criaria um SIT personalizado quando os existentes não identificassem adequadamente a informação necessária. Personalização também traz responsabilidade de testar e manter o classificador.
Em paralelo, definiria uma estrutura simples de rótulos, com exemplos que os usuários consigam reconhecer. “Confidencial” precisa significar alguma coisa no trabalho: quem pode receber aquele conteúdo, em quais condições e qual proteção deve ser aplicada. O nome do rótulo, sozinho, não responde a essas perguntas.
DLP pode usar SITs para identificar conteúdo sem depender de um documento previamente rotulado. Isso permite avançar com a detecção enquanto a classificação ganha consistência.
Microsoft Learn · Como funciona o DLP
Use a simulação para decidir
A simulação ajuda a verificar o que a política encontraria e qual seria seu impacto. Mas seus resultados precisam ser interpretados dentro do escopo configurado.
Uma política sem ocorrências não comprova que o ambiente está livre de dados sensíveis.
Pode haver informação fora dos locais avaliados ou que os critérios escolhidos não reconhecem.
Microsoft Learn · Funcionamento da simulação
Eu avançaria para avisos ou bloqueios quando houvesse evidência suficiente de que a detecção funciona, os fluxos legítimos foram avaliados e a equipe consegue tratar as exceções. Esse avanço pode acontecer em um cenário enquanto outros continuam em observação.
O primeiro desenho precisa ser operável
É aqui que “o ótimo é inimigo do bom” faz sentido para mim. A empresa pode começar com uma cobertura limitada e ampliá-la conforme aprende. Precisa, porém, saber o que essa primeira implementação cobre, o que continua exposto e quem acompanha os resultados.
Uma arquitetura inicial de Purview pode ser pequena. Ainda assim, deve ligar o risco ao controle e o controle à operação.
Eu registraria três decisões
- Qual comportamento ela deve impedir?
- Qual compartilhamento precisa continuar funcionando?
- Quem vai decidir quando aparecer uma exceção?