Microsoft Purview não é um produto. É um sistema de controle.
A maneira mais rápida de comprometer um programa de Purview é tratar licenciamento, classificação, DLP, investigação e proteção para IA como funcionalidades separadas.
Existe uma pergunta que aparece cedo demais em muitos projetos: quais recursos do Microsoft Purview devemos habilitar?
A pergunta parece objetiva, mas empurra o projeto para a configuração antes de existir uma arquitetura de decisão. O resultado costuma ser previsível: rótulos que ninguém entende, políticas de DLP que produzem ruído, alertas sem proprietário e uma discussão de licenciamento que só acontece quando o desenho já está pronto.
A pergunta mais útil é outra:
Quais decisões sobre os dados a organização precisa tomar, com base em quais sinais, e em quais pontos essas decisões precisam ser aplicadas?
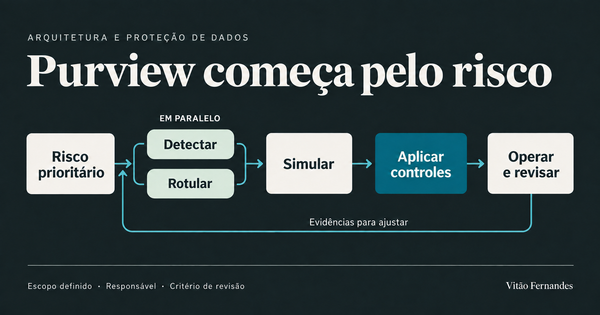
Essa mudança de perspectiva é o ponto de partida do Signal to Policy.
O erro de tratar Purview como uma lista de funcionalidades
Microsoft Purview reúne capacidades de data security, data governance e risk and compliance. Isso não significa que todas elas formem um produto único, com um único modelo operacional ou uma única licença.
Em um programa real, cada capacidade resolve uma parte diferente do problema:
- Sensitive Information Types, Exact Data Match, trainable classifiers e sensitivity labels ajudam a produzir contexto sobre os dados;
- políticas de DLP, retenção, Insider Risk e outros controles transformam esse contexto em decisões;
- Exchange, SharePoint, OneDrive, Teams, endpoints, navegadores e, agora, integrações de rede são pontos de observação ou aplicação;
- Activity Explorer, Audit, alertas e Data Security Investigations ajudam a reconstruir o que aconteceu e decidir o que fazer depois.
O valor não está em ativar cada componente. Está em fazer esses componentes operarem como um sistema coerente.
Um rótulo sem consequência operacional é apenas metadado. Uma política de DLP sem classificação confiável é uma fábrica de falso positivo. Um alerta sem processo de triagem é uma notificação cara. Um dashboard sem decisão associada é decoração.
Do sinal à política
A lógica que orienta esta publicação é simples:
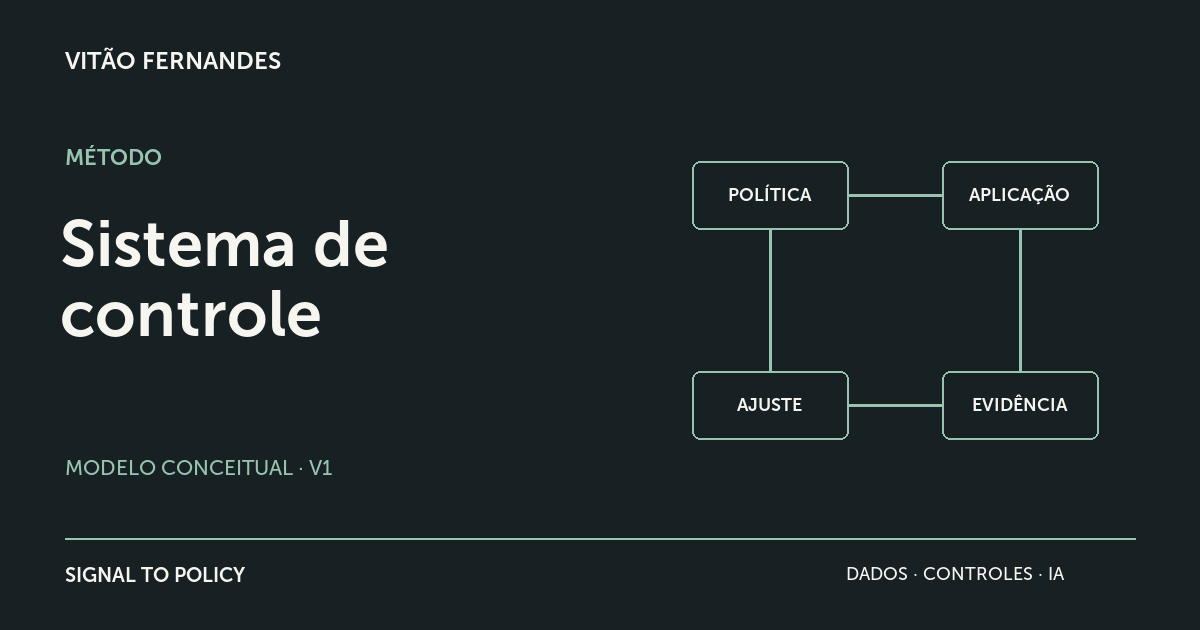
Sinal → política → aplicação → evidência → ajuste
Sinal
O sistema precisa reconhecer algo relevante: um CPF, um contrato, um código-fonte, uma informação financeira, um documento estratégico, uma combinação de usuário, dispositivo, aplicativo e comportamento.
A qualidade dessa identificação define o teto de qualidade do controle. Quando o sinal é fraco, aumentar a severidade da política apenas aumenta o impacto do erro.
Política
A política traduz o contexto em uma decisão. Pode auditar, alertar, restringir, bloquear, criptografar, reter ou encaminhar uma atividade para investigação.
Aqui aparece um problema comum: políticas técnicas são frequentemente criadas antes de a organização decidir o que considera aceitável. A ferramenta acaba tentando resolver uma ambiguidade de processo que deveria ter sido resolvida por governança.
Aplicação
A decisão precisa alcançar o ponto em que o dado está sendo usado ou movimentado. Isso pode acontecer em uma carga do Microsoft 365, no endpoint, no navegador ou na rede.
Nem todo ponto oferece as mesmas condições, ações, latência ou experiência para o usuário. “Tem DLP” não é uma resposta suficiente. A pergunta correta é: DLP para qual atividade, em qual workload, com qual ação e sob quais limitações?
Evidência
Depois da aplicação, alguém precisa conseguir provar o que ocorreu. Isso envolve telemetria, alertas, auditoria, conteúdo capturado quando permitido, contexto do usuário e um processo de investigação proporcional.
Sem evidência, o time não sabe se a política está protegendo dados ou apenas interrompendo trabalho legítimo.
Ajuste
Nenhuma implantação séria termina no go-live. Classificadores precisam ser refinados. Exceções precisam ser revisadas. Overrides precisam ser analisados. Aplicativos, canais e comportamentos mudam.
DLP não é uma política que se publica uma vez. É uma operação contínua.
A IA não criou o problema de dados. Ela tornou o problema mais visível.
Microsoft 365 Copilot, agentes e outras aplicações de IA aumentam a velocidade com que usuários encontram, combinam e reutilizam informações.
Isso expõe problemas que já estavam presentes: permissões excessivas, compartilhamento amplo, dados sem classificação, conteúdo antigo sem governança e ausência de critérios claros para uso de informações em ferramentas externas.
O Purview oferece controles para diferentes cenários de IA, mas não existe um botão chamado “proteger IA”. A proteção depende do tipo de aplicação, da localização de política suportada, dos sinais disponíveis, do ponto de aplicação e do licenciamento.
A consequência prática é incômoda, mas útil: um projeto de proteção para Copilot ou agentes não deve começar pelo Copilot. Deve começar pelo dado.
O que um assessment sério precisa responder
Antes de recomendar políticas, um assessment de Microsoft Purview deveria conseguir responder pelo menos estas perguntas:
- Quais dados realmente justificam controle?
Não apenas quais dados são “sensíveis”, mas quais cenários de exposição geram impacto real. - Onde esses dados estão e por onde se movem?
SharePoint, Exchange, endpoints, aplicações SaaS, navegadores, agentes, APIs ou repositórios fora do Microsoft 365. - Como eles serão reconhecidos com confiança suficiente?
SIT nativo, SIT customizado, EDM, classifier, label, contexto de usuário ou combinação desses sinais. - Onde a decisão precisa ser aplicada?
A mesma regra de negócio pode exigir implementações diferentes em Exchange, SharePoint, endpoint, browser e network DLP. - Qual comportamento é aceitável?
Audit, warning, block with override ou block. Quem pode justificar uma exceção e como essa justificativa será revisada? - Quem opera o controle depois da implantação?
Quem recebe alertas, investiga, ajusta regras, mede falso positivo e reporta resultados? - O licenciamento suporta o desenho?
Licença não deve ser uma nota de rodapé. Ela define quais sinais, ações, investigações e integrações existem de fato.
Se essas respostas não existem, o projeto ainda não está pronto para uma arquitetura detalhada.
O que será publicado aqui
O Signal to Policy não será uma reprodução semanal de release notes.
A proposta é separar quatro coisas que costumam aparecer misturadas:
- o que a Microsoft anunciou;
- o que a documentação confirma;
- o que está disponível em Preview ou GA;
- o que isso muda em um projeto real.
A publicação será focada em Microsoft Purview e em tecnologias adjacentes somente quando elas alterarem decisões de Data Protection: Microsoft 365 Copilot, agentes, Entra, Defender, Fabric, Power Platform e os workloads em que os dados vivem ou se movimentam.
A documentação oficial continuará sendo a base. Mas documentação não substitui interpretação. Uma funcionalidade estar documentada não significa que ela esteja disponível para todos, que tenha o mesmo comportamento em todos os workloads ou que esteja pronta para produção.
É exatamente nesse intervalo entre anúncio, documentação e operação que os projetos costumam errar.
Uma frase para levar deste primeiro artigo
Purview gera valor quando sinais confiáveis se transformam em políticas aplicáveis, evidências investigáveis e decisões operacionais — não quando o maior número possível de recursos é habilitado.
Fontes oficiais para começar
- Learn about Microsoft Purview — Microsoft Learn
https://learn.microsoft.com/purview/purview - Learn about data loss prevention — Microsoft Learn
https://learn.microsoft.com/purview/dlp-learn-about-dlp - Learn about Microsoft Purview Information Protection — Microsoft Learn
https://learn.microsoft.com/purview/information-protection - Microsoft Purview data security and compliance protections for generative AI apps — Microsoft Learn
https://learn.microsoft.com/purview/ai-microsoft-purview - Microsoft Purview service description — Microsoft Learn
https://learn.microsoft.com/office365/servicedescriptions/microsoft-365-service-descriptions/microsoft-365-tenantlevel-services-licensing-guidance/microsoft-purview-service-description
O próximo passo não é ativar mais uma política. É confirmar se o sinal, a decisão, o ponto de aplicação e a operação estão conectados.
Signal to Policy is an independent publication and is neither affiliated with, nor authorized, sponsored, or approved by Microsoft Corporation.